사내 문서를 AI 검색에 연결하면 “관련 자료를 찾아 요약해 달라”는 요청에 바로 답할 수 있을 것처럼 보입니다. 하지만 관련성이 높은 문서와 그 사람이 읽어도 되는 문서, 현재 기준으로 유효한 문서는 서로 다릅니다. 검색이 잘된다는 이유만으로 권한과 최신성이 함께 해결되지는 않습니다.
이 글은 특정 고객의 검색 구축 성과나 당사의 운영 결과를 말하는 글이 아닙니다. Microsoft Azure AI Search의 권한·필터·동기화 문서를 바탕으로, 사내 검색이나 RAG를 작은 범위에서 검증할 때 어떤 조건을 먼저 확인할지 정리한 실무 제안입니다.
예를 들어 인사팀 문서가 질문과 가장 잘 맞더라도, 일반 직원에게 그 내용을 보여 주면 안 될 수 있습니다. 반대로 공개된 업무 매뉴얼이 검색 결과에 포함되더라도 오래된 버전이면 잘못된 행동을 유도할 수 있습니다. 검색 품질, 접근 권한, 문서 유효기간을 한 점수로 섞으면 어떤 조건에서 답을 제외해야 하는지 설명하기 어려워집니다.
Microsoft는 Azure AI Search에서 문서 권한 메타데이터를 색인할 때 수집하고, 질의 시점에 사용자 권한에 맞춰 결과를 제한하는 문서 수준 접근 제어를 설명합니다. Azure AI Search 보안 모범 사례
따라서 첫 질문의 순서를 바꿔야 합니다. “이 사용자가 검색·인용·요약할 수 있는 문서의 범위는 어디까지인가?”를 먼저 정하고, 그 안에서 관련 문서를 찾습니다.
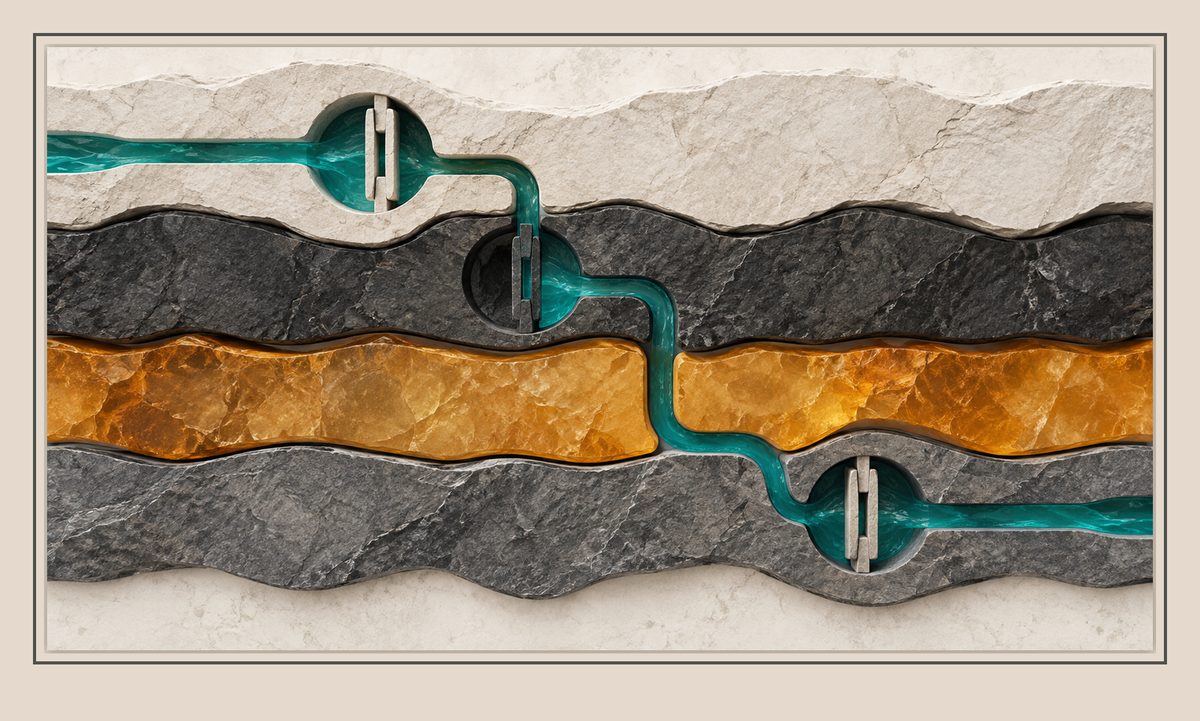
권한을 한 번 확인했다고 끝나지 않는 이유는 문서가 색인으로 들어오는 시점과 사용자가 질문하는 시점이 다르기 때문입니다. 실무에서는 다음 두 구간을 나누어 확인해야 합니다.
Azure AI Search의 문서 수준 접근 제어 문서는 보안 필터 방식과 원본 ACL을 색인하는 방식을 설명합니다. 필터를 쓸 때는 문서의 사용자·그룹 식별자를 색인의 필터 가능한 필드에 넣고, 질의 때 호출자의 식별자로 결과를 자르는 구조입니다. 문서 수준 접근 제어 개요 · 필터를 이용한 검색 결과 제한
이 구조에서 모델의 답변 문장만 검사하면 늦습니다. 권한이 없는 문서가 검색 후보나 인용 자료에 들어오지 않도록 검색 계층에서 먼저 줄여야 합니다.
문서 내용이 바뀐 시각과 권한이 바뀐 시각, 검색 색인이 갱신된 시각은 서로 다를 수 있습니다. 문서가 최신인데 권한 메타데이터가 예전 상태일 수도 있고, 권한은 바뀌었지만 본문 색인이 아직 이전 버전일 수도 있습니다.
Microsoft 문서는 질의 시점의 접근 제어가 색인에 저장된 권한 메타데이터를 기준으로 작동하며, 원본 권한 변경은 해당 메타데이터가 다시 동기화된 뒤에 반영된다고 설명합니다. SharePoint 권한 변경도 색인 방식과 권한 범위에 따라 재색인이나 새로고침이 필요할 수 있습니다. 질의 시점 ACL·RBAC 적용
그래서 검색 결과에는 최소한 원문 수정 시각, 색인 시각, 권한 동기화 시각을 구분해 남기는 편이 낫습니다. Microsoft 문서의 필드 구성을 그대로 적용하기보다, “최신”이라는 말을 본문 최신성과 권한 최신성으로 나누자는 적용 제안입니다.
처음부터 전사 문서를 색인할 필요는 없습니다. 서로 다른 권한을 가진 사용자와 문서를 작게 골라 다음을 확인할 수 있습니다.
이 파일럿의 합격 기준은 “답변이 그럴듯한가” 하나가 아닙니다. 권한 밖 문서가 제외되는지, 답변에 사용한 근거의 수정 시각을 확인할 수 있는지, 권한 변경이 언제 검색 결과에 반영되는지를 운영자가 설명할 수 있어야 합니다. 동기화가 늦거나 원본 권한을 읽을 수 없는 저장소가 있다면, 그 범위를 자동 답변에서 보류하는 조건도 함께 정해야 합니다.
저희가 도울 수 있는 일은 검색 모델을 고르는 데서 끝나지 않습니다. 어떤 저장소가 원본인지, 사용자·그룹 권한이 어디에서 관리되는지, 문서가 바뀌었을 때 색인을 언제 갱신할지부터 정리할 수 있습니다. 그다음 문서 메타데이터와 권한 필드, 검색 전 필터, 인용에 표시할 수정 시각, 동기화 실패 시 보류 규칙을 작은 테스트 세트로 검증합니다.
필요하면 스프레드시트로 접근 표와 질문 세트를 먼저 만들고, 이후 검색 API나 사내 업무 화면으로 확장하는 순서를 설계할 수 있습니다. 다만 실제 도입 범위는 원본 저장소의 권한 구조, 동기화 주기, 개인정보·보안 정책에 따라 달라집니다. “AI가 모든 사내 문서를 찾아준다”보다 “권한과 최신성을 확인한 문서만 답변에 쓰도록 경계를 만든다”가 먼저입니다.
상담에서는 연결하려는 문서 저장소 하나와 권한이 다른 사용자 유형 세 가지만 알려 주세요. 어떤 메타데이터를 먼저 확인하고, 어디까지 작은 검증으로 안전하게 시작할지 함께 좁힐 수 있습니다.